هجوم إلكتروني يستهدف ثلاجات السوبر ماركت في فرنسا.. تلف أطنان من الأغذية وخسائر بالملايين
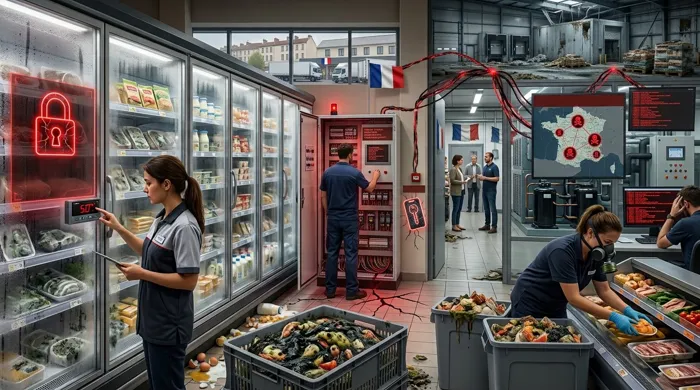
في واقعة أثارت مخاوف بشأن أمن البنية التحتية الغذائية في أوروبا، تعرضت سلاسل كبرى لمتاجر التجزئة في فرنسا لهجوم إلكتروني استهدف أنظمة التبريد المركزية، بعدما تمكن قراصنة مجهولون من التلاعب بدرجات الحرارة وتشغيل أنظمة إزالة الصقيع عن بُعد، ما أدى إلى إتلاف كميات كبيرة من المنتجات الطازجة والمجمدة، فضلًا عن اندلاع حرائق في عدد من المتاجر، بحسب تقارير إعلامية بريطانية وفرنسية.
وذكرت صحيفة «ذا تليجراف» البريطانية أن الهجوم بدأ مساء الأحد، وطال مئات المتاجر التابعة لعدد من أكبر سلاسل السوبر ماركت الفرنسية، في حادث أثار تساؤلات بشأن مدى تأمين أنظمة التحكم الصناعية المتصلة بالإنترنت، والمخاطر التي قد تترتب على اختراقها.
مئات المتاجر المتضررة في فرنسا
وأفادت الصحيفة بتضرر أكثر من 300 متجر تابع لسلسلة «Intermarché» وعلامتها التجارية «Netto»، إلى جانب أكثر من 100 فرع تابع لتعاونية «Coopérative U»، فضلًا عن عدد من متاجر «E.Leclerc».
وأكدت سلسلة «E.Leclerc»، في بيان رسمي، تعرض أحد موردي معدات التبريد لديها لهجوم إلكتروني، ترتبت عليه تداعيات مباشرة على تشغيل أنظمة التبريد في عدد من فروعها.
وبحسب قناة «BFMTV» الفرنسية، تمكن المهاجمون من تفعيل دورات إزالة الصقيع عن بُعد بصورة قسرية، ما أدى إلى ارتفاع درجات الحرارة داخل وحدات التبريد وتلف كميات من المنتجات الغذائية المخزنة.
ونقل التقرير إفادات لموظفين في متاجر متضررة، قالوا إنهم لاحظوا انبعاث هواء ساخن من بعض الثلاجات عند وصولهم إلى العمل صباح الاثنين، فيما أظهرت صور متداولة عبر الإنترنت ارتفاع درجات الحرارة داخل بعض الوحدات إلى أكثر من 26 درجة مئوية، إلى جانب ظهور أرفف فارغة بعد التخلص من المنتجات المتضررة.
كما أشارت «ذا تليجراف» إلى احتمال تأثر متاجر تابعة لسلسلتي «Carrefour Market» و«Monoprix»، دون صدور تأكيد رسمي بشأن تعرضهما للهجوم وقت نشر التقرير.
أنظمة تبريد قديمة تثير مخاوف أمنية
وفيما يتعلق بالسبب المحتمل للهجوم، نقلت «ذا تليجراف» عن مصدر مطلع أن أنظمة التحكم في التبريد التي تنتجها الشركة الدنماركية «Danfoss» كانت نقطة الاختراق الرئيسية.
وأقرت الشركة بأن عددًا من الأجهزة المتضررة يعمل ببرمجيات قديمة لم تعد تتلقى تحديثات أمنية، مشيرة إلى أنها سبق أن نبهت عملاءها إلى أهمية تحديث الأنظمة، دون الكشف عن الطريقة التي استخدمها المهاجمون لاختراقها.
من جانبه، أوضح أنطوان هوتان، من شركة الاستشارات الأمنية «Almond»، في تصريحات لوكالة أسوشيتد برس، أن ربط المعدات الصناعية، مثل أنظمة التبريد، بالإنترنت عبر أدوات المراقبة والتحكم عن بُعد قد يفتح المجال أمام استغلال الثغرات الأمنية.
وأشار إلى أن استهداف مئات الوحدات في وقت متزامن قد يعكس مستوى من التنسيق في تنفيذ الهجوم، ما يزيد من خطورة الحادث ويستدعي مراجعة إجراءات حماية الأنظمة الصناعية المتصلة بالشبكات.
تحقيق رسمي وخسائر تقدر بعشرات الملايين
وعلى الصعيد القضائي، فتح المدعون العامون في باريس تحقيقًا رسميًا في الهجوم الإلكتروني الذي استهدف أنظمة التبريد لدى عدد من سلاسل التجزئة الغذائية الكبرى في فرنسا.
ويهدف التحقيق إلى تحديد الجهات المتضررة، والكشف عن ملابسات الاختراق، والتحقق من العلاقة بين الهجوم والأضرار التي لحقت بالمخزون الغذائي، إلى جانب فحص التقارير المتعلقة باندلاع حرائق في بعض المواقع.
وفي إطار التعامل مع تداعيات الحادث، قررت سلسلة «Intermarché» التخلص من المنتجات الطازجة والمجمدة الموجودة في المتاجر المتضررة، كإجراء احترازي للحفاظ على سلامة المستهلكين.
وقدرت صحيفة «لو موند» الفرنسية الخسائر الإجمالية الناجمة عن الحادث على مستوى البلاد بعشرات الملايين من اليوروهات، في ظل حجم المنتجات التي تعرضت للتلف وتكاليف التعامل مع الأضرار وإعادة تشغيل الأنظمة.
ووصف دومينيك شيلشر، الرئيس التنفيذي لتعاونية «Coopérative U»، الهجوم بأنه استهداف للمعدات الأساسية المسؤولة عن حفظ المنتجات الطازجة وضمان إمدادات الغذاء للمستهلكين، معتبرًا أن ما حدث بالغ الخطورة ولا يمكن قبوله.
مخاوف أوروبية من استهداف البنية التحتية الحيوية
ويأتي الهجوم في وقت تتزايد فيه المخاوف الأوروبية من الهجمات الإلكترونية التي تستهدف المرافق الحيوية، بما في ذلك قطاعات الطاقة والنقل والاتصالات والغذاء.
وفي هذا السياق، سبق للرئيس الفرنسي إيمانويل ماكرون أن شدد على ضرورة حماية المنشآت الحساسة من الهجمات الهجينة، التي قد تجمع بين الوسائل الإلكترونية وغيرها من أساليب الضغط والاستهداف.
وبحسب المعلومات الواردة في التقرير، تواصلت وكالة الأمن الإلكتروني الفرنسية مع الشركة الموردة للمعدات المتضررة، فيما يجري التنسيق مع جهات أوروبية مماثلة للتحقق من احتمال امتداد الهجوم إلى دول أخرى.
وتتركز الجهود كذلك على تحديد الشركات التي قد تستخدم أنظمة مشابهة، وتنبيهها إلى المخاطر المحتملة، بما يساعد على الحد من انتشار الهجوم ومنع تكرار الحادث.
من جانبه، اعتبر مفوض الاتحاد الأوروبي للزراعة والغذاء كريستوف هانسن أن الحادث يعكس خطورة استخدام الغذاء وسلاسل إمداده وسيلة للضغط أو الاستهداف، داعيًا إلى تعزيز الأمن الغذائي الأوروبي على مختلف المستويات.
هولندا تدخل دائرة المخاوف الأمنية
وامتدت المخاوف إلى هولندا، حيث أعلنت مجموعة «Ahold Delhaize»، المالكة لسلسلة السوبر ماركت الهولندية «Albert Heijn» والعاملة أيضًا في السوق الأمريكية، عن رصد مشكلة أمنية دفعتها إلى تعليق بعض الأنظمة احترازيًا.
وأدى الإجراء إلى توقف مؤقت لخدمات التوصيل الإلكتروني التابعة للمجموعة، التي تمثل نحو 10% من مبيعاتها، بينما استمرت المتاجر الفعلية في العمل.
وأفادت وكالة الأنباء الهولندية بارتفاع ملحوظ في طلبات التوصيل لدى بعض الشركات المنافسة، بالتزامن مع الاضطرابات التي شهدتها خدمات المجموعة.
ورغم ذلك، نفت «Ahold Delhaize» وجود صلة بين المشكلة الأمنية التي واجهتها والهجوم الذي استهدف المتاجر الفرنسية.
وفي الولايات المتحدة، ظهرت إشعارات تفيد بتوقف مؤقت لبعض الخدمات على مواقع سلاسل تابعة للمجموعة، من بينها «Stop & Shop» و«Giant» و«Hannaford» و«Food Lion»، دون أن يعني ذلك بالضرورة تعرضها للهجوم الفرنسي نفسه.
وتعيد هذه التطورات تسليط الضوء على المخاطر المرتبطة بربط أنظمة التشغيل الصناعية بالإنترنت، خصوصًا في القطاعات التي تعتمد عليها سلامة المنتجات واستمرارية الإمدادات، إذ قد يؤدي اختراق تقني واحد إلى خسائر اقتصادية واسعة واضطرابات تتجاوز حدود الدولة المستهدفة.